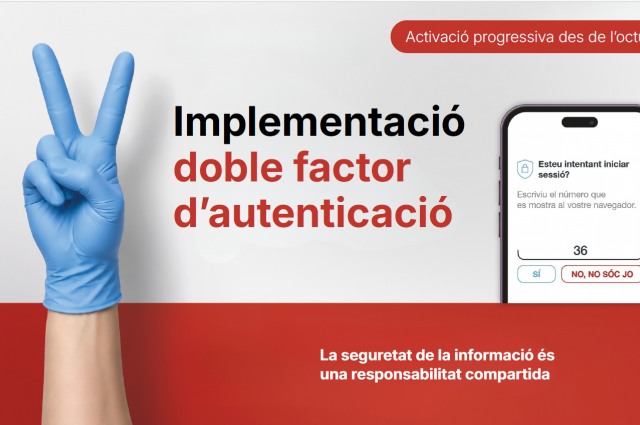
Amb l'objectiu de reforçar la seguretat dels sistemes d'informació de l'hospital i protegir les dades dels nostres pacients i professionals, a partir del mes d'octubre s'iniciarà la implementació progressiva del doble factor d'autenticació (MFA) per accedir a determinades aplicacions i serveis corporatius.
Aquesta mesura afegeix un nivell addicional de seguretat i ajuda a prevenir accessos no autoritzats, especialment en situacions de robatori o compromís de credencials.
La implementació es farà de manera esglaonada per grups d'usuaris. Cada professional rebrà amb antelació les instruccions necessàries i la informació sobre la data en què el sistema s'activarà per al seu col·lectiu.
Durant tot el procés, el Servei de Tecnologies de la Informació SAU-àtom (Servei d’atenció a l’usuari) proporcionarà suport i recursos d'ajuda per facilitar la configuració i la resolució de possibles incidències.
La seguretat de la informació és una responsabilitat compartida i una peça clau per garantir la qualitat i la confiança en l'atenció que oferim.
Gràcies per la vostra col·laboració.
Preguntes freqüents (FAQ)
1. Què és el doble factor d'autenticació (MFA)?
El doble factor d'autenticació, també conegut com a MFA (Multi-Factor Authentication), és una mesura de seguretat que afegeix una segona comprovació d'identitat quan accedim als serveis corporatius. A més de l'usuari i la contrasenya, caldrà validar l'accés mitjançant un segon mètode de verificació.
2. Per què s'implanta aquesta mesura?
L'objectiu és reforçar la seguretat dels sistemes d'informació, protegir les dades corporatives i reduir el risc d'atacs de phishing i d'accessos no autoritzats als comptes professionals. Aquesta mesura segueix les recomanacions de l'Agència de Ciberseguretat de Catalunya.
3. Quan entrarà en funcionament?
La implementació començarà a partir del mes d'octubre i es farà de manera progressiva i esglaonada entre els diferents col·lectius professionals. Cada usuari rebrà la comunicació corresponent quan li pertoqui activar-la.
4. He de fer alguna acció ara?
No. És molt important no iniciar el procés abans de rebre les instruccions específiques. Cada professional serà informat quan el seu compte estigui preparat per activar el doble factor d'autenticació.
5. Què necessitaré per activar-lo?
Caldrà disposar d'un telèfon mòbil i descarregar l'aplicació Microsoft Authenticator. Quan arribi el moment de l'activació, es facilitaran les instruccions detallades per completar la configuració.
6. Quan se'm demanarà la validació addicional?
La validació addicional s'aplicarà als accessos als serveis d'Office 365 realitzats des de fora de l'organització. En aquests casos, després d'introduir l'usuari i la contrasenya, caldrà confirmar la identitat mitjançant el segon factor.
7. Hauré d'introduir un codi cada vegada que accedeixi?
El sistema només demanarà la verificació addicional quan es connecti amb l’entorn corporatiu des de fora del centre hospitalari o en suports mòbils.
8. Què passa si canvio de mòbil?
En cas de canvi de dispositiu mòbil s’haurà d’afegir un nou mètode d’inici de sessió Microsoft Authenticator en el compte O365. Un cop retornat el mòbil antic, es pot eliminar l’autenticació anterior. En cas de pèrdua del dispositiu, caldrà contactar amb el Servei TIC perquè us ajudi a recuperar o reconfigurar l'accés de forma segura.
9. Què passa si no tinc cobertura o connexió a Internet al mòbil?
L'aplicació Microsoft Authenticator disposa de mecanismes alternatius de validació. En cas d'incidència, es podrà contactar amb els canals de suport habituals.
10. És obligatori activar el doble factor d'autenticació?
Sí. Es tracta d'una mesura corporativa de seguretat destinada a protegir la informació assistencial, administrativa i corporativa de l'hospital.
11. On puc trobar ajuda si tinc dubtes o problemes durant la configuració?
Es posaran a disposició dels professionals guies de suport, documentació específica i els canals habituals d'assistència SAU-àtom per resoldre incidències o consultes.
12. Quin benefici aporta aquesta mesura?
Encara que un atacant aconseguís la contrasenya d'un usuari, el doble factor afegeix una capa extra de protecció que dificulta l'accés no autoritzat al compte i a la informació corporativa.